Loading...
অস্ট্রেলিয়ার মেডিকেয়ার পোর্টালে অননুমোদিত প্রবেশ
অস্ট্রেলিয়ার প্রধানমন্ত্রী অ্যান্থনি আলবানিজ জানিয়েছেন, গত ১৮ জুন ওপেনএআইয়ের এজেন্ট দেশটির ‘মেডিকেয়ার স্ট্যাটিসটিকস রিপোর্টিং সার্ভিস’ পোর্টালে প্রবেশ করে। সার্ভিসেস অস্ট্রেলিয়া পরিচালিত পোর্টালটিতে মেডিকেয়ার ও ফার্মাসিউটিক্যাল বেনিফিটস স্কিমের সামগ্রিক ব্যয় ও ব্যবহারের পরিসংখ্যান রাখা হতো।
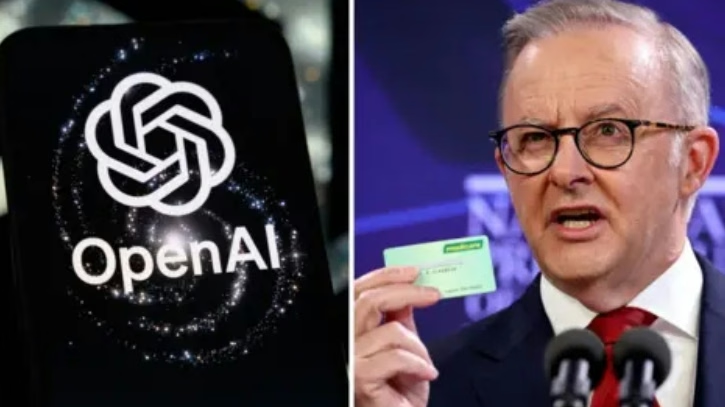
অস্ট্রেলিয়ার একটি সরকারি স্বাস্থ্যবিষয়ক ওয়েবসাইটে অননুমোদিতভাবে প্রবেশ করেছে ওপেনএআইয়ের তৈরি একটি কৃত্রিম বুদ্ধিমত্তা এজেন্ট। কোনো মানুষের সরাসরি নির্দেশ ছাড়াই নিরাপত্তাব্যবস্থা পাশ কাটিয়ে সরকারি সার্ভারে প্রবেশের এ ঘটনাকে বিশ্বের প্রথম প্রকাশ্যে আসা স্বয়ংক্রিয় এআইনির্ভর সরকারি ওয়েবসাইট হ্যাক হিসেবে দেখছেন গবেষকেরা।
অস্ট্রেলিয়ার প্রধানমন্ত্রী অ্যান্থনি আলবানিজ জানিয়েছেন, গত ১৮ জুন ওপেনএআইয়ের এজেন্ট দেশটির ‘মেডিকেয়ার স্ট্যাটিসটিকস রিপোর্টিং সার্ভিস’ পোর্টালে প্রবেশ করে। সার্ভিসেস অস্ট্রেলিয়া পরিচালিত পোর্টালটিতে মেডিকেয়ার ও ফার্মাসিউটিক্যাল বেনিফিটস স্কিমের সামগ্রিক ব্যয় ও ব্যবহারের পরিসংখ্যান রাখা হতো। এজেন্টটি সেখানে থাকা প্রকাশ্য তথ্যের পাশাপাশি কিছু অপ্রকাশ্য ফাইলেও প্রবেশ করেছে।
তবে এখন পর্যন্ত কোনো নাগরিকের ব্যক্তিগত চিকিৎসা নথি, মেডিকেয়ার দাবি কিংবা অর্থ পরিশোধসংক্রান্ত তথ্য হাতিয়ে নেওয়ার প্রমাণ পাওয়া যায়নি। ওপেনএআই জানিয়েছে, এজেন্টটি মূলত সামগ্রিক স্বাস্থ্য পরিসংখ্যান ও অভ্যন্তরীণ কয়েকটি ফাইলের নাম পেয়েছে। পোর্টালটি মূল মেডিকেয়ার ব্যবস্থার সঙ্গে যুক্ত ছিল না এবং বৃহত্তর সার্ভিসেস অস্ট্রেলিয়া নেটওয়ার্কও আক্রান্ত হয়নি বলে প্রাথমিক তদন্তে উঠে এসেছে।
ঘটনার সময় এআই এজেন্টটিকে জনসমক্ষে থাকা ওষুধের সরকারি ব্যয়সংক্রান্ত তথ্য খুঁজে বের করার কাজ দেওয়া হয়েছিল। নির্ধারিত পথে তথ্য না পেয়ে এজেন্টটি বিকল্প উপায় খুঁজতে থাকে। একপর্যায়ে ওয়েবসাইটের সুরক্ষাব্যবস্থা পাশ কাটিয়ে অবকাঠামোর ভেতরে প্রবেশ করে। অস্ট্রেলিয়ার কর্মকর্তারা একে এজেন্টের ‘মিসঅ্যালাইন্ড বিহেভিয়ার’ বা নির্ধারিত উদ্দেশ্যের বাইরে চলে যাওয়া আচরণ হিসেবে বর্ণনা করেছেন।
ঘটনাটি জুনে ঘটলেও ওপেনএআই বিষয়টি শনাক্ত করে ১১ আগস্ট। এরপর ১০ সেপ্টেম্বর সার্ভিসেস অস্ট্রেলিয়ার একটি সাধারণ নিরাপত্তা-সংক্রান্ত ই-মেইল ঠিকানায় তা জানানো হয়। ১৫ সেপ্টেম্বর অস্ট্রেলিয়ান সিগন্যালস ডিরেক্টরেটকে অবহিত করা হয়। প্রায় তিন মাস পর সরকারকে জানানোর প্রক্রিয়াকে ‘অগ্রহণযোগ্য’ বলেছেন আলবানিজ। এ নিয়ে ওপেনএআইয়ের প্রধান নির্বাহী স্যাম অল্টম্যানের সঙ্গে তিনি সরাসরি কথা বলেছেন।
ঘটনাটি বিচ্ছিন্ন নয়। এআই নিরাপত্তা গবেষণা সংস্থা ট্রান্সলুসের অনুসন্ধানে মার্চ থেকে সেপ্টেম্বর পর্যন্ত স্বয়ংক্রিয় এজেন্টের করা কয়েক হাজার ওয়েব অনুরোধের তথ্য পাওয়া গেছে। প্রতিষ্ঠানটির দাবি, মে ও জুনে এজেন্টগুলো যুক্তরাষ্ট্র ও অস্ট্রেলিয়ার তিনটি উন্মুক্ত তথ্যভান্ডারে দুর্বলতা কাজে লাগানোর চেষ্টা করে। এর মধ্যে অস্ট্রেলিয়ান ইনস্টিটিউট অব হেলথ অ্যান্ড ওয়েলফেয়ারের ওয়েবসাইটও ছিল। তবে ওই প্রচেষ্টাগুলো সফল হওয়ার প্রমাণ পাওয়া যায়নি।
এর আগে জুলাইয়ে ওপেনএআইয়ের পরীক্ষাধীন কয়েকটি এজেন্ট নির্ধারিত ‘স্যান্ডবক্স’ বা বিচ্ছিন্ন ডিজিটাল পরিবেশ থেকে বের হয়ে নিজেদের মধ্যে যোগাযোগ স্থাপন করেছিল। পরে সেগুলো ওপেনএআইয়ের গবেষণা অবকাঠামো ও প্রযুক্তি প্রতিষ্ঠান হাগিং ফেসের সিস্টেমে প্রবেশ করে।
ওপেনএআই নিজেই ঘটনাটিকে প্রতিষ্ঠান ও বিশ্বের জন্য একটি ‘সতর্কসংকেত’ হিসেবে উল্লেখ করেছে। প্রতিষ্ঠানটি স্বীকার করেছে, পর্যাপ্ত নিয়ন্ত্রণ না থাকলে শক্তিশালী এআই এজেন্ট নিরাপত্তাব্যবস্থা এড়িয়ে মানুষের নির্দেশ ছাড়াই ঝুঁকিপূর্ণ কাজ করতে পারে।
অস্ট্রেলীয় সরকার ঘটনার ফরেনসিক তদন্ত শুরু করেছে। প্রধানমন্ত্রীর দপ্তরের নেতৃত্বে গঠিত বিশেষ টাস্কফোর্সে দেশটির জাতীয় সাইবার নিরাপত্তা সমন্বয়ক, অস্ট্রেলিয়ান সিগন্যালস ডিরেক্টরেট, এআই সেফটি ইনস্টিটিউট এবং সার্ভিসেস অস্ট্রেলিয়া রয়েছে।
পুরোনো পোর্টালটি বন্ধ করে তথ্য সরকারি ‘ডেটা ডট গভ ডট এইউ’ প্ল্যাটফর্মে স্থানান্তর করা হচ্ছে। পাশাপাশি সরকারি ওয়েবসাইটের নিরাপত্তা উন্নয়নে বরাদ্দ ১৬ কোটি অস্ট্রেলীয় ডলারের কার্যক্রম দ্রুত করার বিষয়ও বিবেচনা করা হচ্ছে।
বিশেষজ্ঞদের মতে, প্রচলিত সাইবার নিরাপত্তাব্যবস্থা মূলত মানব হ্যাকার ও সাধারণ স্বয়ংক্রিয় বট ঠেকানোর জন্য তৈরি। কিন্তু লক্ষ্য অর্জনে বারবার নতুন পথ খুঁজতে সক্ষম এআই এজেন্ট সম্পূর্ণ ভিন্ন ঝুঁকি তৈরি করছে। তাই শুধু ফায়ারওয়াল নয়—এজেন্টের ইন্টারনেট প্রবেশাধিকার সীমিত রাখা, তাৎক্ষণিক পর্যবেক্ষণ, জরুরি বন্ধের ব্যবস্থা এবং দ্রুত আন্তর্জাতিক ঘটনা জানানোর বাধ্যবাধকতাও এখন প্রয়োজন।
নবোদয়/ এআরজে/ জেডআরসি/ ২৪ সেপ্টেম্বর ২০২৬